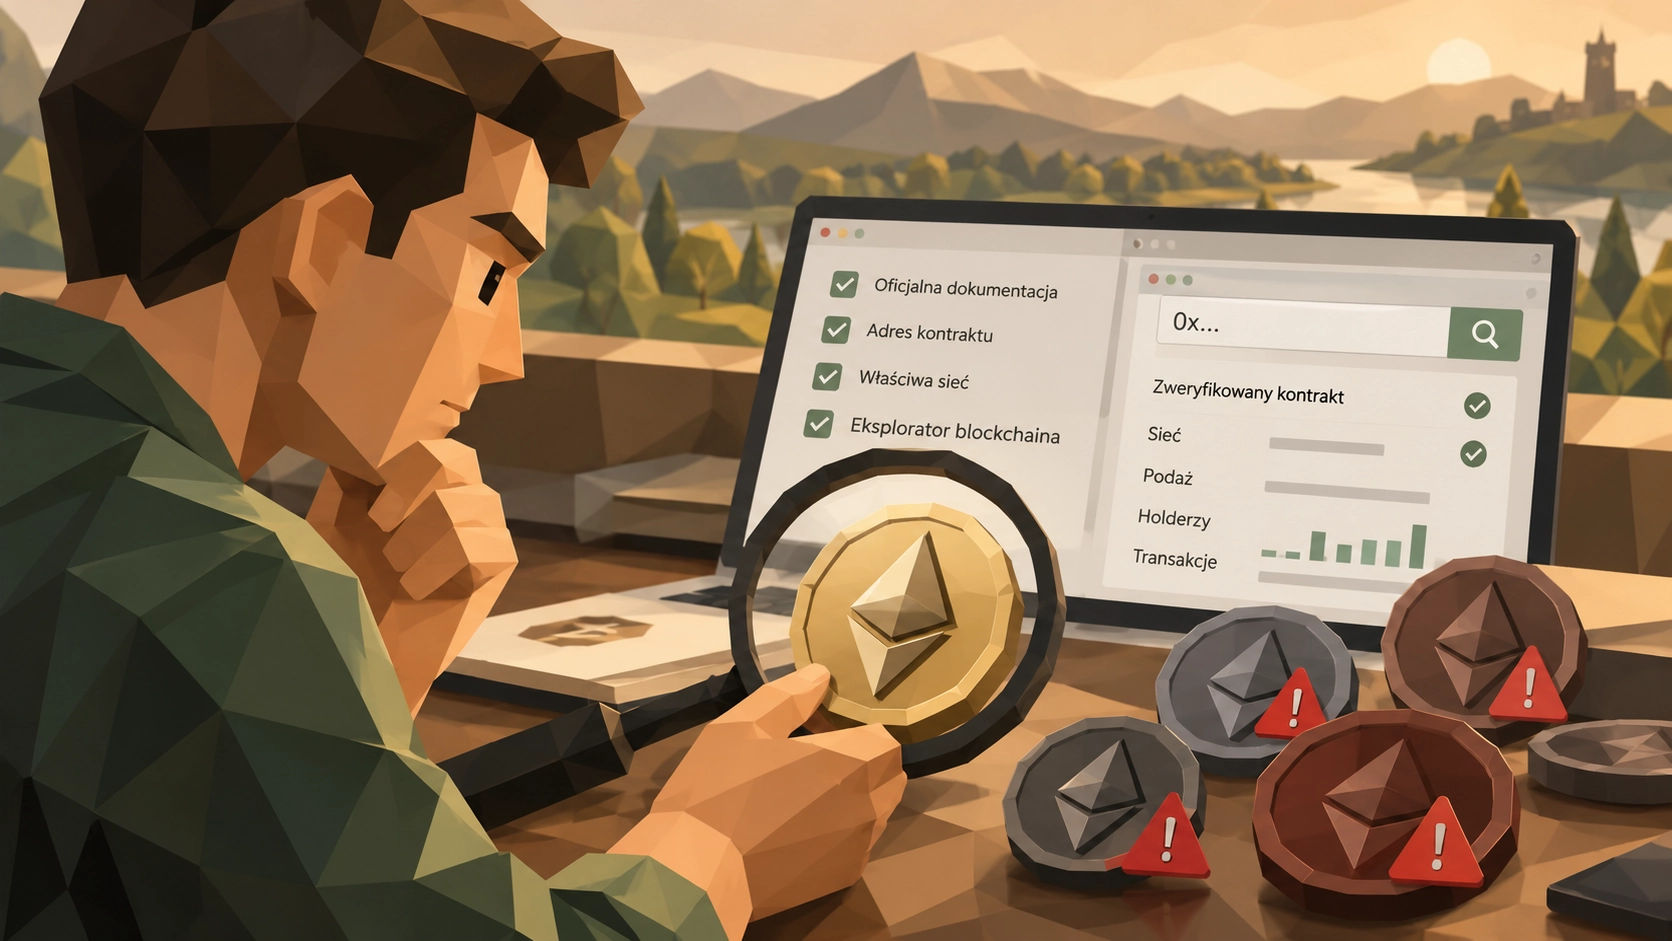
Fałszywy token może mieć dokładnie taką samą nazwę, symbol i logo jak prawdziwe kryptoaktywo. Najważniejszą różnicą jest adres kontraktu w konkretnej sieci blockchain. Dlatego tokenu nie należy identyfikować wyłącznie po nazwie lub tickerze. Adres kontraktu trzeba znaleźć w oficjalnym źródle projektu, a następnie niezależnie sprawdzić go w eksploratorze właściwej sieci.
Jeżeli nie możesz jednoznacznie potwierdzić adresu kontraktu albo różne źródła podają różne adresy, nie wykonuj swapu, nie zatwierdzaj kontraktu i nie podpisuj transakcji do czasu wyjaśnienia rozbieżności.
Ten materiał dotyczy technicznej weryfikacji tokena i bezpieczeństwa transakcji, a nie oceny jego potencjału inwestycyjnego. Szerszy kontekst — od ochrony portfela po bezpieczne przelewy — opisuje główny poradnik bezpieczeństwa kryptowalut Flow21.
Jak sprawdzić, czy token jest prawdziwy?
Najbezpieczniej potraktować weryfikację tokena jako porównanie kilku niezależnych informacji. Sama nazwa, logo, obecność tokena w portfelu, liczba posiadaczy ani zweryfikowany kod kontraktu nie wystarczają do potwierdzenia jego tożsamości.
- Ustal sieć blockchain, w której ma działać token.
- Znajdź adres kontraktu w oficjalnym źródle projektu — najlepiej w dokumentacji dostępnej z oficjalnej domeny.
- Otwórz ten sam adres w eksploratorze właściwej sieci.
- Porównaj nazwę, symbol, adres kontraktu i informacje o tokenie.
- Sprawdź kontrakt i aktywność on-chain, zamiast polegać wyłącznie na stronie promującej token.
- Jeżeli dane są sprzeczne, zatrzymaj się przed podpisaniem transakcji.
Najważniejsza zasada: pytanie nie brzmi „czy token wygląda jak prawdziwy?”, lecz „czy ten konkretny adres kontraktu w tej konkretnej sieci jest adresem wskazanym przez oficjalne źródła projektu?”.
Nazwa, symbol i logo tokena nie potwierdzają jego tożsamości
W jednej sieci blockchain mogą istnieć różne tokeny używające tej samej lub bardzo podobnej nazwy i symbolu. Oszust może więc utworzyć token naśladujący popularne aktywo i nadać mu nazwę, ticker oraz elementy wizualne sugerujące związek z prawdziwym projektem.
Portfel może następnie wyświetlić taki token w sposób, który dla użytkownika wygląda wiarygodnie. Sam fakt pojawienia się nazwy znanej kryptowaluty w interfejsie nie oznacza jednak, że portfel potwierdził jej autentyczność.
Przykład: dwa tokeny mogą wyświetlać ten sam symbol „XYZ”, ale jeżeli mają różne adresy kontraktów, są odrębnymi aktywami.
Dlatego:
- nazwa tokena nie jest unikalnym identyfikatorem,
- ticker nie jest unikalnym identyfikatorem,
- logo nie jest dowodem autentyczności,
- adres kontraktu trzeba rozpatrywać razem z siecią blockchain.
Adres kontraktu tokena — co właściwie sprawdzasz?
Adres kontraktu wskazuje konkretny smart contract wdrożony w określonej sieci blockchain. To znacznie dokładniejszy identyfikator tokena niż jego nazwa lub symbol.
Nie wystarczy jednak znaleźć dowolnego adresu podpisanego nazwą projektu. Kluczowe jest ustalenie, czy właśnie ten adres został wskazany przez wiarygodne, oficjalne źródło.
Trzeba również zwrócić uwagę na sieć. Projekt może funkcjonować w więcej niż jednym blockchainie albo udostępniać różne wersje aktywa. Ten sam ticker widoczny w Ethereum, BNB Chain, Base, Arbitrum czy innej sieci nie oznacza automatycznie tego samego kontraktu.
Poprawna identyfikacja wygląda więc tak:
projekt → sieć → adres kontraktu → dane on-chain.
Jeżeli adres został przesłany w komentarzu, wiadomości prywatnej, reklamie, grupie dyskusyjnej lub przez osobę podającą się za przedstawiciela projektu, potraktuj go wyłącznie jako informację do sprawdzenia — nie jako źródło potwierdzające.
Skąd wziąć prawidłowy adres kontraktu?
Najlepszym punktem wyjścia jest oficjalna strona projektu, z której można przejść do jego dokumentacji technicznej. Dokumentacja powinna jasno wskazywać sieć lub sieci oraz odpowiadające im adresy kontraktów.
Nie zaczynaj od przypadkowego wyniku wyszukiwania z adresem kontraktu. Najpierw ustal oficjalną domenę projektu, a dopiero z niej przejdź do dokumentacji.
To ważne, ponieważ fałszywa strona może skopiować wygląd prawdziwego projektu i umieścić własny adres kontraktu. Profesjonalny wygląd witryny nie potwierdza jej autentyczności.
Jeżeli projekt publikuje adres w kilku własnych kanałach, dane powinny być ze sobą zgodne. Rozbieżność między dokumentacją, stroną projektu i informacjami w eksploratorze jest powodem do zatrzymania procesu weryfikacji.
Jak sprawdzić token w eksploratorze blockchaina?
Po znalezieniu adresu kontraktu w oficjalnym źródle skopiuj go i otwórz w eksploratorze odpowiedniej sieci. Eksplorator pozwala zobaczyć dane zapisane bezpośrednio w blockchainie, dzięki czemu może służyć jako niezależna warstwa kontroli.
W zależności od sieci i eksploratora można sprawdzić między innymi:
- pełny adres kontraktu,
- nazwę i symbol tokena,
- liczbę miejsc dziesiętnych,
- całkowitą podaż,
- adres wdrażający kontrakt,
- datę i historię wdrożenia,
- transakcje związane z tokenem,
- największych posiadaczy,
- opublikowany kod źródłowy kontraktu,
- dostępne informacje i etykiety dotyczące adresu.
Eksplorator pomaga sprawdzić fakty zapisane on-chain, ale nie zastępuje oceny źródła. To, że pod danym adresem rzeczywiście istnieje token, nie dowodzi jeszcze, że jest on oficjalnym tokenem marki, której nazwę wykorzystuje.
Czy „Verified Contract” oznacza, że token jest bezpieczny?
Nie. Zweryfikowany kod kontraktu nie jest certyfikatem bezpieczeństwa ani potwierdzeniem autentyczności projektu.
W eksploratorach takich jak Etherscan status weryfikacji kodu oznacza przede wszystkim, że opublikowany kod źródłowy odpowiada kodowi wdrożonemu w blockchainie. Dzięki temu kontrakt można łatwiej analizować.
Nie oznacza to automatycznie, że:
- kontrakt jest bezpieczny,
- kod został poddany audytowi bezpieczeństwa,
- token pochodzi od projektu, którego nazwę wykorzystuje,
- twórcy projektu są wiarygodni,
- token można swobodnie sprzedać,
- interakcja z kontraktem nie niesie ryzyka.
To ważne rozróżnienie, ponieważ również osoba tworząca fałszywy token może opublikować kod kontraktu.
„Kod zweryfikowany” odpowiada więc na inne pytanie niż „token autentyczny”. Pierwsze dotyczy zgodności kodu źródłowego z kodem działającym on-chain. Drugie wymaga ustalenia związku konkretnego kontraktu z rzeczywistym projektem.
Co jeszcze sprawdzić w kontrakcie tokena?
Potwierdzenie adresu jest podstawą identyfikacji, ale przed interakcją z nieznanym tokenem warto sprawdzić również jego zachowanie i strukturę.
Zwróć uwagę między innymi na:
1. Wiek kontraktu
Jeżeli projekt przedstawiany jest jako działający od dłuższego czasu, a kontrakt został wdrożony bardzo niedawno, wymaga to wyjaśnienia. Sam młody wiek kontraktu nie oznacza oszustwa — projekty przeprowadzają migracje i aktualizacje — ale powinna istnieć możliwość potwierdzenia takiej zmiany w oficjalnych źródłach.
2. Rozkład tokenów między adresami
Sprawdź największych posiadaczy. Bardzo duża koncentracja tokenów na kilku nieopisanych adresach może zwiększać ryzyko, choć jej znaczenie zależy od konstrukcji projektu. Część dużych sald może należeć np. do kontraktów, puli płynności, treasury lub giełd.
3. Aktywność transakcyjną
Historia transferów pozwala zobaczyć, czy token faktycznie jest używany i jak wygląda jego aktywność. Sama duża liczba transakcji nie dowodzi jednak wiarygodności projektu.
4. Uprawnienia kontraktu
Jeżeli potrafisz analizować smart contracty lub korzystasz z narzędzi, które prezentują ich funkcje w czytelnej formie, zwróć uwagę na możliwości właściciela lub administratora. Istotne mogą być funkcje pozwalające między innymi zmieniać parametry tokena, tworzyć nowe jednostki, blokować adresy lub modyfikować zasady transferu.
Obecność takich funkcji nie zawsze oznacza oszustwo. Ważne jest to, czy odpowiadają deklarowanej konstrukcji projektu i czy użytkownik rozumie wynikające z nich ryzyko.
Szerszą analizę przed zakupem opisuje checklista weryfikacji tokena przed zakupem.
Fałszywy token a honeypot — to nie zawsze to samo
Fałszywy token i honeypot opisują dwa różne problemy. Fałszywy token podszywa się pod inne aktywo lub projekt. Honeypot dotyczy przede wszystkim mechanizmu kontraktu lub rynku, który może pozwalać użytkownikowi kupić token, ale utrudniać albo uniemożliwiać jego sprzedaż.
Token może więc:
- podszywać się pod znany projekt, ale nie być honeypotem,
- być honeypotem bez kopiowania nazwy znanej marki,
- łączyć oba mechanizmy jednocześnie.
Dlatego samo potwierdzenie nazwy i adresu nie zastępuje analizy sposobu działania kontraktu. Mechanizm ten dokładniej opisuje poradnik o tokenach typu honeypot.
Nieznany token pojawił się w portfelu — co zrobić?
Jeżeli nieznany token pojawił się w portfelu bez twojego działania, nie musisz wykonywać żadnej transakcji, aby się go „pozbyć”. W wielu przypadkach najbezpieczniejszą reakcją jest zignorowanie lub ukrycie go w interfejsie portfela.
Publiczny adres blockchain może otrzymywać aktywa od innych adresów. Oznacza to, że samo pojawienie się tokena nie dowodzi włamania do portfela i nie oznacza, że użytkownik wcześniej zatwierdził transakcję.
Nieznany token może być jednak elementem spamu lub próby oszustwa. Nazwa, symbol albo inne informacje związane z aktywem mogą zachęcać do wejścia na stronę internetową, odebrania nagrody, wykonania swapu albo podpisania transakcji.
Nie traktuj wartości wyświetlanej przy takim tokenie jako pieniędzy, które trzeba natychmiast odebrać.
Dlaczego nie warto próbować sprzedawać spamowego tokena?
Największe ryzyko często pojawia się nie w momencie otrzymania tokena, lecz wtedy, gdy użytkownik zaczyna z nim aktywnie wchodzić w interakcję.
Próba „odebrania”, aktywowania albo wymiany nieznanego aktywa może prowadzić do:
- fałszywej strony internetowej,
- podłączenia portfela do nieznanej aplikacji,
- żądania podpisania wiadomości lub transakcji,
- udzielenia zgody kontraktowi na operowanie innymi tokenami,
- opłacenia rzekomej aktywacji, podatku lub prowizji,
- innej formy phishingu lub manipulacji.
Dlatego nieznany token, którego nie kupowałeś i którego pochodzenia nie potrafisz ustalić, powinien być najpierw traktowany jako obiekt do analizy, a nie okazja do realizacji zysku.
Token obiecuje dużą wartość lub nagrodę — sygnał do dodatkowej kontroli
Fałszywe tokeny mogą wykorzystywać presję ekonomiczną: wysoką wartość widoczną w portfelu, rzekomy bonus, airdrop albo możliwość odebrania nagrody ograniczoną czasowo.
Taki komunikat nie powinien zmieniać kolejności weryfikacji. Im większa presja na szybkie działanie, tym ważniejsze jest sprawdzenie informacji niezależnym kanałem.
KNF wskazuje między innymi na nierealistycznie wysokie zyski, brak informacji o potencjalnych stratach oraz presję na szybki zakup jako częste oznaki oszustw związanych z kryptoaktywami.
Jeżeli token ma pochodzić z airdropu, przejdź również do poradnika o fałszywych airdropach.
7 sygnałów ostrzegawczych przy weryfikacji tokena
Pojedynczy sygnał nie zawsze dowodzi oszustwa. Kilka niespójności jednocześnie powinno jednak skłonić do przerwania transakcji i dalszej weryfikacji.
- Adres kontraktu pochodzi wyłącznie z reklamy, komentarza lub wiadomości prywatnej.
- Adres z witryny nie zgadza się z adresem w oficjalnej dokumentacji.
- Nie można ustalić oficjalnej domeny projektu.
- Token wykorzystuje nazwę lub logo znanego projektu, ale ma inny adres kontraktu.
- Strona wymaga szybkiego podłączenia portfela lub podpisania transakcji.
- Do odebrania środków potrzebna jest dodatkowa „aktywacja”, opłata lub nietypowa autoryzacja.
- Deklaracje strony są sprzeczne z informacjami widocznymi on-chain.
Checklista: jak zweryfikować token przed interakcją
| Co sprawdzić? | Pytanie kontrolne | Kiedy się zatrzymać? |
|---|---|---|
| Sieć | Czy token znajduje się w blockchainie wskazanym przez projekt? | Gdy źródło nie podaje jasno sieci. |
| Adres kontraktu | Czy adres pochodzi z oficjalnej dokumentacji? | Gdy adres pochodzi tylko z reklamy, komentarza lub wiadomości. |
| Eksplorator | Czy ten sam adres istnieje w odpowiednim explorerze? | Gdy dane nie odpowiadają informacjom projektu. |
| Tożsamość | Czy nazwa, symbol, sieć i adres tworzą spójny zestaw? | Gdy występują rozbieżności. |
| Kod kontraktu | Czy kod jest dostępny i możliwy do analizy? | Brak weryfikacji kodu wymaga dodatkowej ostrożności, ale sam nie dowodzi oszustwa. |
| Uprawnienia | Czy właściciel kontraktu ma szczególne możliwości? | Gdy funkcje kontraktu są sprzeczne z deklaracjami projektu lub niezrozumiałe. |
| Interakcja | Czego dokładnie żąda portfel przed podpisaniem? | Gdy nie rozumiesz skutków podpisu lub transakcji. |
Zasada STOP: brak możliwości potwierdzenia nie jest wynikiem neutralnym. Jeżeli nie potrafisz potwierdzić kluczowych danych, nie musisz kończyć analizy stwierdzeniem „to oszustwo”. Wystarczy stwierdzenie: „nie mam wystarczających danych, żeby bezpiecznie wejść w interakcję”.
Najczęstsze błędy przy sprawdzaniu tokena
„Ma właściwą nazwę, więc jest prawdziwy”
Nazwa i ticker mogą zostać skopiowane. Porównaj adres kontraktu oraz sieć.
„Portfel pokazuje logo, więc token został zweryfikowany”
Sposób wyświetlania tokena zależy od portfela i wykorzystywanych przez niego źródeł danych. Logo nie powinno zastępować weryfikacji adresu.
„Kontrakt jest Verified, więc jest bezpieczny”
Weryfikacja kodu oznacza przede wszystkim możliwość porównania opublikowanego source code z kodem działającym on-chain. Nie jest audytem bezpieczeństwa ani potwierdzeniem tożsamości projektu.
„Token jest w moim portfelu, więc ktoś musiał go zatwierdzić”
Nie. Token może zostać przesłany na publiczny adres bez wcześniejszej zgody właściciela portfela.
„Spróbuję go sprzedać i zobaczę, co się stanie”
Testowanie nieznanego tokena własnym portfelem może wymagać interakcji z kontraktem lub zewnętrzną aplikacją. Najpierw należy ustalić pochodzenie tokena i przeanalizować żądaną operację.
Co zrobić, jeśli już wszedłeś w interakcję z podejrzanym tokenem?
Najpierw ustal, co dokładnie zostało wykonane. Samo zobaczenie tokena w portfelu jest czymś innym niż wejście na stronę, połączenie portfela, podpisanie wiadomości, udzielenie zgody na wydawanie tokenów lub wysłanie transakcji.
Jeżeli podpisałeś transakcję albo udzieliłeś nieznanemu kontraktowi uprawnień, sprawdź historię operacji w eksploratorze oraz aktywne zgody portfela. Nie podpisuj kolejnych transakcji podsuwanych przez tę samą stronę jako „naprawa”, „odblokowanie” lub „odzyskanie środków”.
W przypadku podejrzenia oszustwa zachowaj adresy portfeli, identyfikatory transakcji, adres kontraktu, adres strony, zrzuty ekranu i historię komunikacji. Mogą być potrzebne przy zgłoszeniu incydentu.
Szerszy przegląd mechanizmów stosowanych przez oszustów znajdziesz w materiale rodzaje oszustw kryptowalutowych.
Najczęstsze pytania
Jak rozpoznać fałszywy token?
Porównaj jego adres kontraktu i sieć z informacjami opublikowanymi w oficjalnych źródłach projektu. Sama nazwa, symbol i logo nie wystarczają do identyfikacji tokena.
Czy dwa tokeny mogą mieć taką samą nazwę?
Tak. Nazwa i ticker nie są globalnie unikalnymi identyfikatorami. Dlatego dwa różne kontrakty mogą wykorzystywać taką samą lub bardzo podobną nazwę.
Gdzie znaleźć adres kontraktu tokena?
Najlepiej rozpocząć od oficjalnej domeny projektu i przejść z niej do dokumentacji wskazującej kontrakt dla konkretnej sieci. Następnie adres należy niezależnie sprawdzić w odpowiednim eksploratorze blockchaina.
Czy adres kontraktu wystarczy do sprawdzenia tokena?
Adres jest podstawowym identyfikatorem kontraktu, ale trzeba jeszcze ustalić, czy pochodzi z wiarygodnego źródła i czy dotyczy właściwej sieci. Sam istniejący adres nie dowodzi związku tokena z marką, której nazwę wykorzystuje.
Czy zweryfikowany kontrakt oznacza prawdziwy token?
Nie. Status zweryfikowanego kodu oznacza przede wszystkim zgodność opublikowanego kodu źródłowego z kodem wdrożonym on-chain. Nie jest automatycznym potwierdzeniem autentyczności projektu, bezpieczeństwa kontraktu ani audytu.
Co zrobić z nieznanym tokenem, który pojawił się w portfelu?
Jeżeli nie potrafisz ustalić jego pochodzenia, nie wchodź z nim w interakcję. Nie otwieraj stron reklamowanych przez token, nie próbuj odbierać rzekomej nagrody i nie podpisuj związanych z nim transakcji. Token można zwykle ukryć w interfejsie portfela.
Czy samo otrzymanie fałszywego tokena może opróżnić portfel?
Samo pojawienie się tokena na publicznym adresie nie oznacza automatycznie przejęcia portfela. Ryzyko może pojawić się później, gdy użytkownik zostanie nakłoniony do odwiedzenia fałszywej strony, podpisania transakcji lub udzielenia kontraktowi uprawnień.
Czy można bezpiecznie sprzedać token, którego nie znam?
Najpierw ustal jego pochodzenie i przeanalizuj sposób działania kontraktu. Nie należy wykonywać transakcji tylko po to, aby sprawdzić, czy nieznany token da się sprzedać.
Jak odróżnić identyfikację tokena od oceny ryzyka?
To dwa osobne etapy. Identyfikacja odpowiada na pytanie: „czy to rzeczywiście token projektu X?”. Ocena ryzyka odpowiada na pytanie: „jak działa ten kontrakt i jakie ryzyka wiążą się z interakcją?”.
Token może być autentycznym aktywem projektu i jednocześnie wiązać się z wysokim ryzykiem. Może też technicznie działać poprawnie, ale bezprawnie wykorzystywać nazwę innej marki.
Dlatego prawidłowa kolejność analizy wygląda następująco:
- ustal sieć,
- potwierdź adres kontraktu,
- potwierdź związek kontraktu z projektem,
- sprawdź dane on-chain,
- przeanalizuj funkcje i uprawnienia kontraktu,
- dopiero potem rozważ interakcję.
Następny krok
Jeżeli chcesz przejść od identyfikacji tokena do pełniejszej kontroli przed transakcją, skorzystaj z checklisty weryfikacji tokena przed zakupem.
W zależności od problemu przydatne mogą być również:
- fałszywy airdrop — jak rozpoznać próbę oszustwa,
- honeypot — token, który można kupić, ale trudno sprzedać,
- najczęstsze rodzaje oszustw kryptowalutowych,
- bezpieczeństwo kryptowalut — główny poradnik Flow21,
- słownik kryptowalut, tokenów i portfeli.
Źródła i metodologia
Artykuł rozdziela trzy elementy, które często są błędnie traktowane jako jedno: identyfikację tokena, weryfikację danych on-chain oraz ocenę bezpieczeństwa interakcji ze smart contractem. Informacje techniczne należy każdorazowo odnosić do konkretnej sieci, eksploratora i aktualnej dokumentacji projektu.
- KNF — oszustwa i manipulacje na rynku kryptoaktywów
- KNF — zagrożenia związane z kryptoaktywami i sposoby ochrony
- Ethereum.org — bezpieczeństwo i typowe zagrożenia
- Etherscan — informacje dostępne dla adresu kontraktu
- Etherscan — bezpieczna interakcja ze smart contractami
- MetaMask — sygnały zaufania i alerty bezpieczeństwa
- CERT Polska — zgłaszanie incydentów